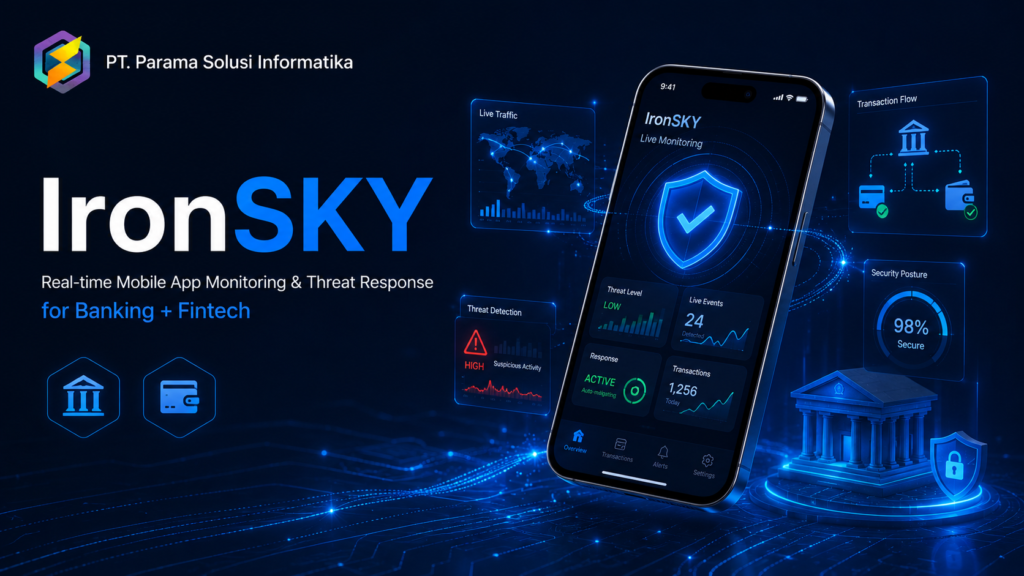
Mobile banking dan fintech memproses ratusan juta transaksi per bulan di Indonesia — setiap transaksi adalah opportunity bagi attacker. Defense static (assessment, hardening) penting tapi tidak cukup: attacker terus berkembang, vulnerability baru muncul setiap minggu, dan tanpa visibility real-time, organisasi tidak tahu apa yang terjadi di “wild” — di aplikasi yang ada di tangan jutaan user. IronSKY menyikapi celah ini: real-time monitoring + adaptive threat response untuk aplikasi production. Artikel ini menjelaskan adaptive security architecture IronSKY dan use case untuk banking + fintech Indonesia.
Mengapa Real-time Monitoring Mobile App Wajib untuk Banking dan Fintech
Sektor banking dan fintech adalah target serangan paling intensif di Indonesia. Pattern umum serangan: account takeover (ATO) via credential stuffing, fraud transaction via aplikasi yang di-modified, social engineering attack yang masuk ke flow aplikasi, dan API abuse oleh aplikasi clone.
Static defense (firewall, WAF, hardening aplikasi) menangkap serangan generic, tapi tidak memberikan visibility tentang behavior actual user dan threat pattern di environment production. Untuk respons cepat — block transaction yang fraud, suspend account yang compromised, alert tim risk — diperlukan real-time data dari aplikasi.
Untuk perusahaan fintech dan bank yang teregulasi Otoritas Jasa Keuangan (OJK), POJK terkait keamanan aplikasi mobile mensyaratkan implementasi mobile application security yang terdokumentasi. Setiap update aplikasi mobile harus melalui security testing yang verifiable — bukan sekadar checklist internal tanpa output audit-able.
Adaptive Security Architecture IronSKY
IronSKY menerapkan Adaptive Security Architecture: aplikasi tidak menerapkan security control yang static, tapi adaptive terhadap risk score per session.
Aplikasi mobile dengan IronSKY embedded mengumpulkan telemetry: device characteristics (fingerprint), behavior pattern user (interaction speed, sequence), network properties (geolocation, ISP), dan signal anomaly. Telemetry dikirim ke backend IronSKY (real-time atau near real-time) untuk evaluasi.
Backend menghitung risk score per session berbasis kombinasi signal:
Low risk session. User dari device yang trusted, behavior normal, geolocation expected. Aplikasi beroperasi normal tanpa friction tambahan.
Medium risk session. Beberapa signal abnormal (geolocation baru, device baru). Aplikasi apply step-up authentication: OTP, biometric verification, atau security question tambahan.
High risk session. Multiple abnormal signal (geolocation tidak masuk akal, device fingerprint mismatch). Aplikasi suspend session, alert ke server, request manual verification atau penolakan transaksi.
Use Case IronSKY untuk Banking dan Fintech Indonesia
Use Case 1: Account Takeover Detection
Skenario: attacker mendapatkan credential via phishing, mencoba login ke aplikasi banking. Tanpa IronSKY: login berhasil, attacker akses akun, lakukan transaksi fraudulent. Dengan IronSKY: login attempt dari device fingerprint baru + lokasi baru + behavior pattern berbeda terdeteksi sebagai high risk. Aplikasi require step-up verification atau alert ke risk team.
Use Case 2: Fraud Transaction Detection
Skenario: user authentic memulai transfer dengan amount yang tidak biasa (jauh lebih besar dari pattern history), ke recipient yang tidak pernah ditransaksikan. Aplikasi normal akan proses transaksi. Dengan IronSKY: pola anomaly transaksi terdeteksi, aplikasi pause transaction dan request konfirmasi via channel sekunder (call center).
Use Case 3: Aplikasi Clone Detection
Skenario: attacker membuat aplikasi clone yang mirip aplikasi bank (logo, UI), digunakan untuk phishing. Tanpa IronSKY: tidak terdeteksi sampai user atau channel lain report. Dengan IronSKY: aplikasi clone yang access endpoint backend bank terdeteksi (signature tidak match), bank dapat block API access dari clone dan alert authority.
Use Case 4: Massive Bot Attack Detection
Skenario: attacker menggunakan bot untuk credential stuffing — coba ribuan username/password combination. Tanpa IronSKY: WAF mungkin tangkap basic bot, tapi sophisticated bot bisa lolos. Dengan IronSKY: pattern penggunaan abnormal (rate tinggi, behavior tidak human-like) terdeteksi, aplikasi response dengan rate li
mit dynamis, captcha, atau blocking.
Attack Tracing dan Forensic Investigation
Saat insiden terjadi, IronSKY menyediakan visualisasi chain of attack dari awal hingga akhir. Tim SOC dapat melihat: user account mana, device apa, lokasi mana, kapan login, transaksi apa yang dilakukan, dan eskalasi risk score sepanjang session. Ini memudahkan investigasi insiden — bukan sekadar “ada transaksi fraud”, tapi “berikut detail timeline serangan, ini IOC yang harus diblokir, ini user account yang harus di-secure”
Mengapa PARAMA sebagai Implementation Partner IronSKY
PARAMA adalah Authorized Partner SecIron untuk Indonesia. SecIron — perusahaan mobile application security berkantor pusat di Jepang dengan office di Indonesia — telah masuk APAC CIO Outlook Top 10 Mobile Security Solution Providers 2023. Tim PARAMA menangani full lifecycle implementasi tiga produk utama mereka: IronSCAN (assessment), IronWALL (hardening), dan IronSKY (real-time monitoring).
Empat alasan fintech dan banking Indonesia memilih PARAMA sebagai SecIron implementation partner:
Pertama, spesialisasi sektor fintech dan banking. Tim PARAMA sudah menangani implementasi mobile app security untuk perusahaan fintech yang teregulasi OJK dan bank-bank yang tunduk ke regulasi POJK terkait keamanan aplikasi mobile. Kami paham nuansa compliance yang harus diakomodasi — bukan sekadar deploy tools, tapi memastikan dokumentasi memenuhi standar audit OJK.
Kedua, Indonesia office faster SLA. SecIron memiliki office Indonesia yang berkolaborasi dengan tim PARAMA, memungkinkan response time penanganan insiden mobile app security lebih cepat dibanding vendor yang hanya punya support APAC HQ di Singapore atau Jepang. Critical patches dan incident response bisa dikoordinasi real-time tanpa kendala zona waktu.
Ketiga, integrasi dengan CI/CD pipeline development team Indonesia. IronSCAN diintegrasikan ke pipeline build (Jenkins, GitLab CI, Bitbucket Pipelines) sebagai security gate otomatis. Tim PARAMA paham stack development mobile yang umum dipakai di Indonesia (Android dengan Kotlin/Java, iOS dengan Swift, hybrid React Native/Flutter) dan bisa konfigurasi tooling tanpa banyak custom scripting.
Keempat, kepatuhan OWASP Mobile Top 10 + ISO 27001 methodology. Implementasi IronSCAN mengacu langsung ke OWASP Mobile Application Security Verification Standard (MASVS) dan Mobile Top 10 2026, sementara delivery process PARAMA mengikuti ISO 27001 ISMS — memastikan output assessment tidak hanya technical tapi juga audit-ready untuk regulator.
Pertanyaan Umum tentang IronSKY
Baca Juga – Artikel Terkait dari Parama Solusi
- SecIron Mobile App Security family
- IronSCAN OWASP Mobile Top 10 assessment
- IronWALL hardening RASP + obfuscation
- IronSCAN vs MobSF vs Appdome
- panduan Digital Guardian DLP Indonesia
FAQ – Pertanyaan Umum
Bagaimana IronSKY berbeda dengan WAF (Web Application Firewall) atau API gateway security?
WAF dan API gateway security fokus pada perimeter — block serangan terhadap server. IronSKY fokus pada sisi client (aplikasi mobile) dan provide visibility behavior user. Kombinasi keduanya optimal: WAF untuk perimeter, IronSKY untuk client-side visibility dan adaptive response.
Apakah IronSKY mengumpulkan data user pribadi — bagaimana dengan privacy?
IronSKY mengumpulkan signal yang berkaitan dengan security (device fingerprint, anomaly behavior), bukan data pribadi user (tidak mengumpulkan isi transaksi, message, contact). Konfigurasi data collection transparan dan dapat di-tune sesuai kebijakan privacy klien. PARAMA membantu setup yang sesuai UU PDP.
Berapa false positive rate IronSKY — apakah user akan terus-menerus di-step-up?
False positive rate sangat tergantung tuning. Default config IronSKY conservative — focus pada High risk session yang jelas suspicious. PARAMA membantu tuning ongoing berdasarkan pattern aktual user klien untuk meminimalkan friction tanpa kompromis security.
Bisakah IronSKY terintegrasi dengan fraud detection system existing (mis: rule engine internal)?
Ya. IronSKY menyediakan event stream yang dapat di-consume system lain (SIEM, fraud detection rule engine, risk management platform). Setiap signal abnormal menjadi input untuk decision-making di system existing.
Apakah IronSKY hanya untuk banking/fintech atau juga e-commerce?
IronSKY relevan untuk semua mobile app dengan high-value transaction atau sensitive data: e-commerce dengan payment, healthcare app dengan data medis, government services dengan identity verification. PARAMA membantu evaluasi best fit untuk setiap konteks klien.
Berapa lama implementasi IronSKY end-to-end?
Untuk satu aplikasi mobile production: 6-8 minggu. Breakdown: 2 minggu SDK integration ke aplikasi, 2 minggu backend setup dan policy configuration, 2 minggu tuning dengan production traffic, dan 2 minggu soft launch dengan monitor + adjustment. PARAMA support sepanjang implementasi.
Hubungi Tim PARAMA – Konsultasi Awal
Demo Request IronSCAN + Free Mobile App Security Assessment — Tim PARAMA menyediakan free initial assessment untuk satu mobile app (iOS atau Android) klien fintech, banking, atau e-commerce. Output assessment berupa report OWASP Mobile Top 10 dengan prioritas remediation. Tidak ada komitmen pembelian setelah assessment. Hubungi tim PARAMA via halaman kontak untuk schedule sesi initial dengan engineer kami.
—
Author: Tim PARAMA Solusi + reviewed oleh Banana Digital Boost SEO team
Schema deployed via mu-plugin: Article (Yoast) + FAQPage +