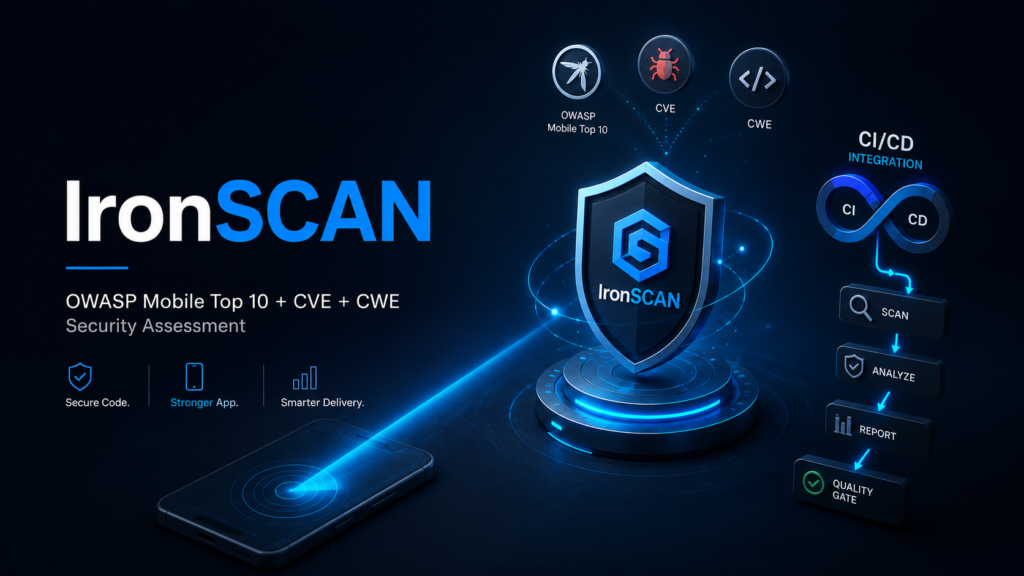
OWASP Mobile Top 10 adalah standar de-facto untuk kerentanan aplikasi mobile yang harus diprioritaskan dalam security testing. Versi 2026 menambahkan kategori baru dan refresh konteks sesuai threat landscape modern. IronSCAN adalah mobile app security assessment tool yang menguji aplikasi terhadap OWASP Mobile Top 10, plus CVE database dan CWE classification. Artikel ini menjelaskan setiap kategori OWASP Mobile Top 10 2026, cara kerja IronSCAN, dan integrasi ke CI/CD pipeline untuk DevSecOps yang efektif.
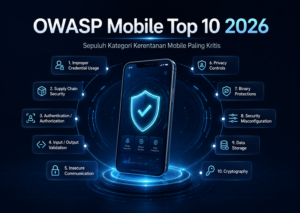
OWASP Mobile Top 10 2026: Sepuluh Kategori Kerentanan Mobile Paling Kritis
OWASP (Open Web Application Security Project) merilis Mobile Top 10 sebagai panduan prioritas untuk mobile application security. Versi 2026:
M1: Improper Credential Usage. Cara aplikasi handle credential (username, password, token, API key) yang tidak aman: hardcoded credential di source code, credential dalam log atau crash report, transmisi credential tanpa enkripsi.
M2: Inadequate Supply Chain Security. Kerentanan di dependency aplikasi: SDK pihak ketiga, library open-source dengan known vulnerability, dan integrasi API yang tidak ter-verify.
M3: Insecure Authentication / Authorization. Mekanisme login dan akses yang lemah: tanpa multi-factor authentication, session management yang buruk, atau authorization yang dapat di-bypass.
M4: Insufficient Input / Output Validation. Aplikasi tidak validate input dari user atau output ke server — memungkinkan injection attack (SQL injection, XSS).
M5: Insecure Communication. Komunikasi antara aplikasi dan backend tidak ter-enkripsi (HTTP bukan HTTPS), atau certificate validation di-bypass (rentan MITM attack).
M6: Inadequate Privacy Controls. Aplikasi mengumpulkan atau memproses data pribadi tanpa user consent yang tepat, atau dengan minimal control bagi user.
M7: Insufficient Binary Protections. Aplikasi tidak ter-obfuscate dan rentan reverse engineering — attacker dapat decompile, modify, dan repack aplikasi.
M8: Security Misconfiguration. Konfigurasi aplikasi yang tidak aman: debug mode aktif di production, permission overly permissive, atau exposed sensitive metadata.
M9: Insecure Data Storage. Data sensitif disimpan di lokasi yang tidak aman di device: shared preferences (Android), Keychain implementation yang buruk (iOS), atau database tanpa enkripsi.
M10: Insufficient Cryptography. Algoritma kriptografi yang lemah atau implementasi yang salah: pemakaian algorithm deprecated, key management buruk, atau random number generation tidak proper.
Cara Kerja IronSCAN: Engine Assessment Multi-Layer
IronSCAN melakukan assessment terhadap aplikasi mobile melalui multiple analysis pattern:
Static Application Security Testing (SAST). Engine menganalisis source code (jika tersedia) atau decompiled bytecode untuk pattern kerentanan: hardcoded credential, weak cryptography, insecure API usage. Hasil: list of vulnerability dengan severity dan lokasi specific di code.
Dynamic Application Security Testing (DAST). Engine menjalankan aplikasi di environment terkontrol dan observe behavior: traffic network, file yang disimpan, permission yang dipakai. Mendeteksi kerentanan runtime yang tidak terlihat dari static analysis.
Interactive Application Security Testing (IAST). Kombinasi SAST dan DAST — instrumentation di runtime untuk mendeteksi kerentanan dengan akurasi lebih tinggi.
Dependency scanning. Inventory semua library dan SDK yang dipakai aplikasi, cross-reference dengan CVE database untuk identify known vulnerability di dependency.
Configuration analysis. Review konfigurasi aplikasi (AndroidManifest.xml, Info.plist) untuk misconfiguration security.
Output IronSCAN: detailed report dengan vulnerability per kategori OWASP, severity (Critical/High/Medium/Low), location di code, remediation recommendation, dan compliance mapping ke OWASP MASVS dan standar industri lainnya.
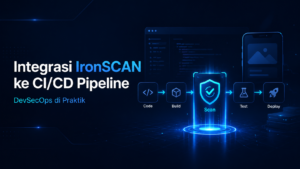
Integrasi IronSCAN ke CI/CD Pipeline — DevSecOps di Praktik
IronSCAN mendukung integrasi out-of-the-box dengan CI/CD popular: Jenkins, GitLab CI, Bitbucket Pipelines, GitHub Actions, Azure DevOps, CircleCI. Cara kerja umum:
Trigger. Setiap commit ke branch tertentu (main, develop, release) atau setiap pull request memicu pipeline build.
Build stage. Pipeline kompilasi aplikasi seperti biasa.
Security gate stage. Pipeline panggil IronSCAN untuk assessment terhadap APK/IPA hasil build. Hasil assessment dikirim ke pipeline.
Quality gate evaluation. Pipeline evaluate hasil terhadap policy: misal “fail jika ada Critical vulnerability” atau “fail jika OWASP Mobile Top 10 score di bawah 70”. Kalau gagal, pipeline reject build dan notifikasi developer.
Reporting. Hasil assessment di-archive di tool collaboration tim (Jira, Slack, Microsoft Teams) sebagai konteks untuk developer fix.
Dengan integrasi ini, security menjadi bagian dari development workflow — bukan checkpoint manual sebelum release yang sering di-skip. Developer mendapat feedback security setiap commit, jauh lebih cepat dari security review tradisional yang biasanya weeks-long.
Mengapa PARAMA sebagai Implementation Partner IronSCAN
PARAMA adalah Authorized Partner SecIron untuk Indonesia. SecIron — perusahaan mobile application security berkantor pusat di Jepang dengan office di Indonesia — telah masuk APAC CIO Outlook Top 10 Mobile Security Solution Providers 2023. Tim PARAMA menangani full lifecycle implementasi tiga produk utama mereka: IronSCAN (assessment), IronWALL (hardening), dan IronSKY (real-time monitoring).
Empat alasan fintech dan banking Indonesia memilih PARAMA sebagai SecIron implementation partner:
Pertama, spesialisasi sektor fintech dan banking. Tim PARAMA sudah menangani implementasi mobile app security untuk perusahaan fintech yang teregulasi OJK dan bank-bank yang tunduk ke regulasi POJK terkait keamanan aplikasi mobile. Kami paham nuansa compliance yang harus diakomodasi — bukan sekadar deploy tools, tapi memastikan dokumentasi memenuhi standar audit OJK.
Kedua, Indonesia office faster SLA. SecIron memiliki office Indonesia yang berkolaborasi dengan tim PARAMA, memungkinkan response time penanganan insiden mobile app security lebih cepat dibanding vendor yang hanya punya support APAC HQ di Singapore atau Jepang. Critical patches dan incident response bisa dikoordinasi real-time tanpa kendala zona waktu.
Ketiga, integrasi dengan CI/CD pipeline development team Indonesia. IronSCAN diintegrasikan ke pipeline build (Jenkins, GitLab CI, Bitbucket Pipelines) sebagai security gate otomatis. Tim PARAMA paham stack development mobile yang umum dipakai di Indonesia (Android dengan Kotlin/Java, iOS dengan Swift, hybrid React Native/Flutter) dan bisa konfigurasi tooling tanpa banyak custom scripting.
Keempat, kepatuhan OWASP Mobile Top 10 + ISO 27001 methodology. Implementasi IronSCAN mengacu langsung ke OWASP Mobile Application Security Verification Standard (MASVS) dan Mobile Top 10 2026, sementara delivery process PARAMA mengikuti ISO 27001 ISMS — memastikan output assessment tidak hanya technical tapi juga audit-ready untuk regulator.
Pertanyaan Umum tentang IronSCAN dan OWASP Mobile Top 10
Baca Juga – Artikel Terkait dari Parama Solusi
- SecIron Mobile App Security family
- IronWALL hardening RASP + obfuscation [fallback – target final: https://paramasolusi.com/blog/ironwall-rasp-code-obfuscation/]
- IronSCAN vs MobSF vs Appdome [fallback – target final: https://paramasolusi.com/blog/ironscan-vs-mobsf-vs-appdome/]
- IronSKY real-time monitoring [fallback – target final: https://paramasolusi.com/blog/ironsky-real-time-mobile-monitoring/]
- panduan Digital Guardian DLP Indonesia
FAQ – Pertanyaan Umum
Apakah IronSCAN bisa mengetes aplikasi yang sudah live di Play Store / App Store?
Ya. IronSCAN bisa melakukan black-box assessment terhadap aplikasi yang sudah di-publish — tim hanya perlu provide APK/IPA. Namun, white-box assessment dengan akses source code lebih akurat dan menyediakan remediation guidance yang lebih actionable. PARAMA biasanya merekomendasikan white-box untuk applications critical (banking, fintech), black-box untuk vendor assessment atau third-party app evaluation.
Berapa lama IronSCAN melakukan assessment satu aplikasi?
Untuk aplikasi mobile typical (10-50 MB APK), IronSCAN scan automated berlangsung 30 menit hingga 2 jam tergantung kompleksitas. Manual review oleh security analyst untuk validasi dan tuning hasil: 1-2 hari. Total dari kickoff hingga deliverable report: 3-5 hari kerja.
Bagaimana IronSCAN handle aplikasi React Native atau Flutter yang multi-platform?
IronSCAN mendukung framework cross-platform seperti React Native, Flutter, dan Ionic — engine dapat analyze JavaScript bundle, Dart code, atau hybrid app shell. Coverage tidak setajam analisis native (Java/Kotlin untuk Android, Swift/Objective-C untuk iOS), namun kategori kerentanan utama tetap terdeteksi.
Bisakah quality gate di CI/CD dikonfigurasi flexible?
Ya. Policy quality gate dapat di-customize: severity threshold (fail jika High atau Critical), kategori OWASP spesifik (fail jika M1 vulnerability ditemukan), atau scoring threshold. PARAMA membantu tuning policy agar realistic — terlalu strict akan block developer terus-menerus, terlalu loose akan miss vulnerability penting.
Bagaimana hasil IronSCAN diintegrasikan ke tools tracking issue developer?
IronSCAN dapat integrasi dengan Jira, GitHub Issues, GitLab Issues, dan tools issue tracking lain. Setiap vulnerability menjadi ticket dengan context (severity, location, remediation guide). Developer dapat assign, comment, dan close ticket sesuai workflow tim.
Apakah IronSCAN coverage hanya OWASP Mobile Top 10 atau ada standar lain?
IronSCAN coverage termasuk OWASP Mobile Top 10, OWASP Mobile Application Security Verification Standard (MASVS), CWE Top 25, dan compliance framework spesifik (PCI Mobile Payment App Security Best Practices, NIST Mobile Application Security guidelines). PARAMA membantu pilih framework yang relevan dengan industri klien.
Hubungi Tim PARAMA – Konsultasi Awal
Demo Request IronSCAN + Free Mobile App Security Assessment — Tim PARAMA menyediakan free initial assessment untuk satu mobile app (iOS atau Android) klien fintech, banking, atau e-commerce. Output assessment berupa report OWASP Mobile Top 10 dengan prioritas remediation. Tidak ada komitmen pembelian setelah assessment. Hubungi tim PARAMA via halaman kontak untuk schedule sesi initial dengan engineer kami.
—
Author: Tim PARAMA Solusi + reviewed oleh Banana Digital Boost SEO team
Schema deployed via mu-plugin: Article (Yoast) + FAQPage +