Ransomware adalah salah satu kategori ancaman siber paling devastating untuk enterprise modern. Data BSSN dan industri keamanan siber konsisten menunjukkan: 64% organisasi di-survey pernah menjadi korban ransomware dalam 12 bulan terakhir, dan 79% dari yang membayar tebusan tetap tidak mendapatkan data mereka kembali utuh. Artikel ini menjelaskan cara kerja ransomware modern (WannaCry, REvil, LockBit), strategi pencegahan enterprise, dan posisi Kaspersky Next Optimum sebagai solusi Endpoint Detection and Response (EDR) yang relevan untuk konteks Indonesia.
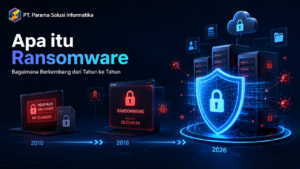
Apa itu Ransomware dan Bagaimana Berkembang dari Tahun ke Tahun
Ransomware adalah jenis malware yang mengenkripsi data korban dan meminta tebusan (ransom) untuk dekripsi. Konsep ransomware bukan baru — varian primitif sudah ada sejak 1989 (PC Cyborg). Namun, ransomware modern sangat berbeda dari era awal:
Era 1 (2010-an awal): Ransomware konsumen — target individu dengan tebusan kecil ($100-$500). Distribusi via email spam dan exploit kit. Contoh: CryptoLocker, CryptoWall.
Era 2 (2015-2017): Ransomware sebagai layanan — Ransomware-as-a-Service (RaaS) muncul, di mana developer menyediakan platform dan affiliate mendistribusikan dengan profit-sharing. Skala attack naik signifikan. Contoh: WannaCry (2017) menginfeksi 200.000+ device di 150 negara dalam beberapa hari.
Era 3 (2018-sekarang): Ransomware enterprise dengan double extortion — selain mengenkripsi data, attacker exfiltrate data dulu lalu mengancam publikasi data kalau korban tidak bayar. Bahkan backup tidak menyelamatkan kalau korban takut data publik. Contoh: REvil, LockBit, Conti (sebelum collapse), BlackCat.
Era 4 (sekarang berkembang): Ransomware dengan tactic Living Off The Land (LOLBins) — attacker menggunakan tools sah yang sudah ada di sistem (PowerShell, WMI, scheduled task) untuk avoid detection. Plus kombinasi dengan AI untuk targeting yang lebih sophisticated.
Cara Kerja Ransomware Modern — Kill Chain
Ransomware modern jarang single-shot exploit — biasanya rangkaian kill chain yang berlangsung hari hingga minggu sebelum encryption final:
Phase 1: Initial Access. Attacker masuk ke organisasi via: phishing email dengan attachment malicious, exploit kerentanan publik (VPN, RDP exposed), credential theft (dark web purchase atau brute force), atau supply chain compromise.
Phase 2: Persistence & Privilege Escalation. Attacker meninggalkan backdoor (web shell, malicious service) untuk akses kontinyu, dan escalate privilege ke administrator domain via credential theft di endpoint atau exploit kerentanan privilege escalation.
Phase 3: Reconnaissance & Lateral Movement. Attacker explore network organisasi: identify crown jewel data (database, server file critical), inventory backup, dan move lateral ke system yang lebih berharga.
Phase 4: Data Exfiltration. Sebelum encrypt, attacker exfiltrate data sensitif ke storage eksternal untuk leverage double extortion. Volume bisa puluhan hingga ratusan GB.
Phase 5: Final Encryption. Setelah preparation matang, attacker drop ransomware payload ke banyak endpoint dan server simultan. Backup di-target dulu (delete shadow copies, encrypt backup storage) sehingga recovery sulit. Setelah encryption, ransom note muncul.
Phase 6: Negotiation & Extortion. Attacker menggunakan channel encrypted (Tor) untuk negotiation. Ancaman publish data terus diperbarui untuk menekan korban bayar.
Strategi Pencegahan Ransomware untuk Enterprise Indonesia
Badan Siber dan Sandi Negara (BSSN) mewajibkan organisasi pengelola sistem elektronik strategis untuk melaporkan insiden siber dalam waktu yang ditetapkan. Tanpa visibility lewat platform monitoring seperti EDR/XDR, organisasi akan kesulitan deteksi dini insiden — apalagi reporting yang tepat waktu sesuai compliance.
Strategi efektif berlapis (defense in depth):
Layer 1: Email security. Email gateway dengan sandboxing untuk attachment, advanced phishing detection, dan user training awareness yang berkelanjutan. Mayoritas ransomware masuk via email.
Layer 2: Endpoint protection modern. Bukan antivirus tradisional (signature-based), tapi Endpoint Detection and Response (EDR) yang berbasis behavioral analytics dan dapat mendeteksi serangan yang baru atau modified.
Layer 3: Patch management disiplin. Patch kerentanan publik (CVE) yang dipakai attacker. Banyak serangan WannaCry-style memanfaatkan kerentanan yang sebenarnya sudah di-patch tapi organisasi lambat apply.
Layer 4: Network segmentation. Kontain serangan kalau initial access terjadi — attacker tidak mudah lateral movement ke seluruh network.
Layer 5: Backup strategy 3-2-1. Tiga copy data, dua media berbeda, satu copy off-site (idealnya air-gapped). Backup harus immutable — tidak bisa di-encrypt oleh ransomware.
Layer 6: Incident response plan. Latihan IR plan secara berkala — kalau insiden terjadi, organisasi tahu apa yang dilakukan tanpa panic.
Kaspersky Next Optimum sebagai EDR untuk Pencegahan Ransomware
Kaspersky Next adalah generasi terbaru endpoint security Kaspersky, tersedia dalam tiga tier sesuai maturity organisasi. Untuk pencegahan ransomware enterprise, tier Kaspersky Next Optimum (middle tier) menyediakan capability yang relevan:
Behavioral analysis. Mendeteksi pattern aktivitas mencurigakan — encryption file massal yang tidak normal, akses file mass-deletion, atau aktivitas yang match dengan tactic ransomware known. Bahkan ransomware baru yang signature-nya belum ada bisa terdeteksi dari behavior.
Rollback capability. Saat ransomware terdeteksi, Kaspersky Next dapat rollback perubahan file yang sudah terjadi (jika rollback enabled). Ini memberikan layer recovery tanpa harus restore dari backup.
Exploit prevention. Mendeteksi dan blok exploit kerentanan yang sering dipakai attacker untuk initial access atau privilege escalation.
Threat intelligence integration. Kaspersky Security Network (KSN) memberikan data threat intelligence real-time dari jutaan endpoint global. Threat baru dari geografi lain dapat segera applied sebagai signal untuk endpoint klien.
Mengapa PARAMA sebagai Implementation Partner Kaspersky Next
PARAMA adalah Authorized Reseller Kaspersky untuk Indonesia. Tim kami tidak hanya menjual lisensi — kami memberikan konsultasi pra-pembelian (tier mana yang tepat untuk profile risiko klien), implementasi pasca-pembelian (deployment policy, integrasi dengan SIEM existing), dan ongoing managed service untuk klien yang membutuhkan SOC outsourcing.
Empat alasan IT Manager dan CISO Indonesia memilih PARAMA sebagai Kaspersky implementation partner:
Pertama, konsultasi 3-tier Kaspersky Next (Foundations / Optimum / XDR Expert). Tidak semua perusahaan butuh tier tertinggi — banyak yang justru overprotected dan kelebihan budget. Tim PARAMA melakukan threat profile assessment terlebih dahulu: ukuran organisasi, sektor industri, exposure publik, tier compliance yang harus dipenuhi (PCI DSS untuk fintech, ISO 27001 untuk korporasi, Permendagri untuk pemerintah). Baru kami rekomendasikan tier Kaspersky Next yang fit.
Kedua, kompetensi compliance Indonesia. Tim PARAMA memahami konteks BSSN (Badan Siber dan Sandi Negara) incident reporting requirements, OJK regulasi keamanan siber sektor jasa keuangan, dan KEMKOMDIGI standar perlindungan data. Setiap deployment Kaspersky di klien sektor regulated kami konfigurasi agar audit-ready — bukan sekadar fungsional.
Ketiga, local SLA dan Bahasa Indonesia technical support. Berbeda dengan distributor yang hanya forward ticket ke Kaspersky APAC, PARAMA punya engineer level 1-2 yang bisa handle 80% issue tanpa eskalasi. Untuk issue Level 3, kami punya jalur prioritas ke Kaspersky vendor dengan SLA response yang sudah diatur dalam kontrak. Dokumentasi runbook dan training material disediakan dalam Bahasa Indonesia.
Keempat, threat intelligence Indonesia localization. Kaspersky Threat Intelligence Portal mencakup data threat global, tapi konteks ancaman spesifik Indonesia (kampanye phishing yang menyasar nasabah bank lokal, ransomware yang menyebar via grup WhatsApp komunitas RT/RW, exploit yang menargetkan aplikasi pemerintah daerah) perlu interpretasi lokal. Tim PARAMA secara berkala memberikan threat briefing dengan konteks Indonesia kepada klien Kaspersky kami.
Pertanyaan Umum tentang Ransomware dan Kaspersky Next
Baca Juga – Artikel Terkait dari Parama Solusi
- EDR vs XDR vs Antivirus [fallback – target final: https://paramasolusi.com/blog/edr-vs-xdr-vs-antivirus-kaspersky-next-comparison/]
- Kaspersky vs CrowdStrike vs SentinelOne [fallback – target final: https://paramasolusi.com/blog/kaspersky-next-vs-crowdstrike-vs-sentinelone-enterprise-indonesia/]
- Kaspersky Next Authorized Partner Indonesia [fallback – target final: https://paramasolusi.com/kaspersky/]
- SecIron Mobile App Security family
FAQ – Pertanyaan Umum
Kalau sudah kena ransomware, apakah harus bayar tebusan?
Rekomendasi BSSN dan industri security: jangan bayar. Alasan: 1) Tidak ada jaminan attacker memberikan kunci dekripsi setelah dibayar (79% kasus tetap kehilangan data); 2) Pembayaran funding aktivitas attacker untuk serangan berikutnya; 3) Mungkin melanggar regulasi anti-pencucian uang atau sanksi internasional. Fokus pada recovery dari backup dan IR plan yang sudah disiapkan.
Apakah backup di cloud (Google Drive, OneDrive) cukup untuk recovery dari ransomware?
Belum tentu. Banyak ransomware modern juga mengenkripsi atau menghapus file di cloud yang ter-sync dengan endpoint. Backup yang aman: 3-2-1 strategy dengan satu copy off-site immutable (tidak bisa diubah meskipun credential dicompromise). Cloud backup yang ada immutability feature (mis: AWS S3 Object Lock, Azure Immutable Blob) lebih reliable.
Berapa lama implementasi Kaspersky Next untuk perusahaan menengah 200-500 endpoint?
60-90 hari typical. Breakdown: 2 minggu planning dan policy design, 4 minggu staged rollout (pilot group dulu, lalu broader deployment), 2-4 minggu tuning policy berbasis production data. PARAMA support di setiap fase.
Apakah Kaspersky Next compatible dengan endpoint protection lain yang sudah ada?
Praktek umum: pakai satu solusi endpoint protection (Kaspersky Next) untuk hindari conflict. Migration dari solusi existing ke Kaspersky Next dilakukan staged — uninstall existing, install Kaspersky Next, validate. PARAMA membantu migration plan untuk minimize gap protection selama transisi.
Bagaimana posisi Kaspersky di Indonesia mengingat ada concern security tertentu di beberapa negara lain?
Beberapa negara (US, beberapa di Eropa) memiliki restriction terhadap Kaspersky untuk pemerintah strategic. Di Indonesia, Kaspersky tidak ada restriction formal. Banyak perusahaan Indonesia (banking, korporasi besar, BUMN) menggunakan Kaspersky dengan compliance regulasi lokal. PARAMA dapat memberikan briefing context kalau dibutuhkan untuk decision committee.
Apakah Kaspersky Next memberikan threat intelligence spesifik Indonesia?
Kaspersky Security Network (KSN) menyediakan threat intel global dengan kontribusi data dari Indonesia (via endpoint klien Kaspersky di Indonesia). Threat lokal yang muncul dapat segera tersebar sebagai signal untuk endpoint lain. PARAMA juga memberikan threat briefing dengan konteks Indonesia secara berkala.
Hubungi Tim PARAMA – Konsultasi Awal
Konsultasi Kaspersky Next untuk Enterprise Indonesia — Tim PARAMA membantu pilih tier Kaspersky Next yang fit dengan profile risiko organisasi Anda. Tersedia EDR trial 30 hari untuk environment hingga 50 endpoint tanpa biaya, plus sesi threat briefing 1 jam dengan engineer kami untuk memahami threat landscape Indonesia saat ini. Hubungi tim PARAMA via halaman kontak untuk diskusi awal.
—
Author: Tim PARAMA Solusi + reviewed oleh Banana Digital Boost SEO team
Schema deployed via mu-plugin: Article (Yoast) + FAQPage +