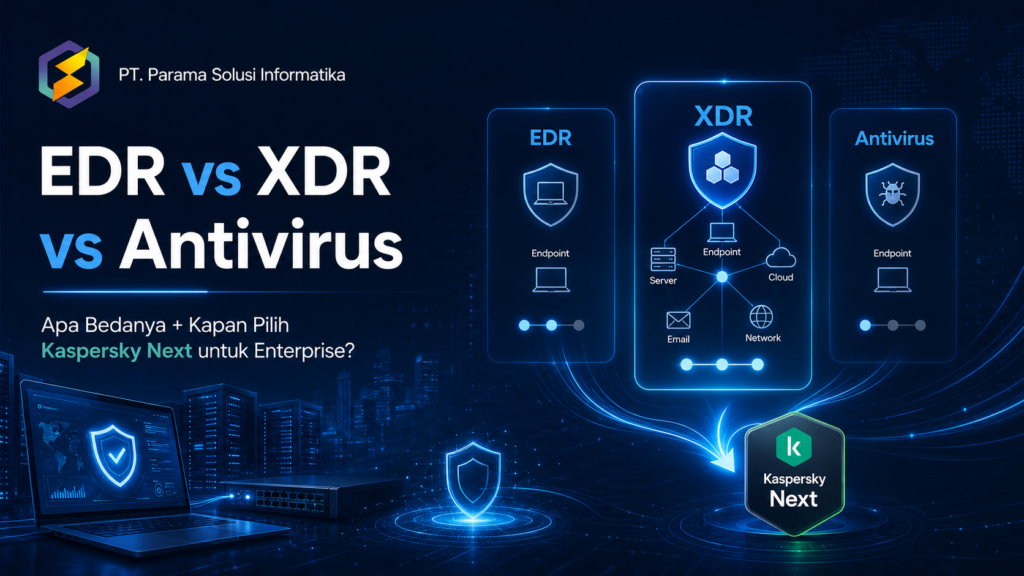
Vocabulary endpoint security berkembang cepat: Antivirus (AV), Next-Generation Antivirus (NGAV), Endpoint Detection and Response (EDR), Extended Detection and Response (XDR), Managed Detection and Response (MDR). Setiap kategori mengklaim sebagai evolusi berikutnya — tapi praktisnya banyak organisasi tidak yakin perbedaan dan mana yang sesuai. Artikel ini menjelaskan distinction antar kategori, kapan pilih masing-masing, dan posisi Kaspersky Next dalam spektrum ini.
Antivirus Tradisional: Era Signature-Based Detection
Antivirus tradisional (1990-an hingga 2010-an awal) berbasis signature: setiap malware known memiliki signature unik (hash file, pattern code), dan antivirus engine compare file di endpoint dengan database signature.
Keterbatasan: hanya mendeteksi malware known. Untuk variant baru (zero-day), antivirus tradisional buta — perlu waktu hingga vendor analyze, buat signature, dan distribute update.
Next-Generation Antivirus (NGAV): Behavioral Detection
NGAV (mid 2010-an) menambahkan behavioral detection: bukan hanya signature, tapi juga analyze behavior file/process — kalau pattern mencurigakan (encryption massal, escalation privilege, modification system file), block atau alert.
NGAV signifikan lebih baik dari antivirus tradisional untuk mendeteksi malware baru, tapi masih fokus pada single endpoint. Tidak ada correlation antar endpoint, tidak ada investigation workflow yang struktural.
Endpoint Detection and Response (EDR): Visibility + Investigation
EDR (sekitar 2015 onward) memperluas NGAV dengan dua capability tambahan:
Continuous telemetry. EDR collect data komprehensif dari setiap endpoint: process tree, network connection, file modification, registry change. Data disimpan untuk historical query.
Investigation workflow. Saat alert muncul, analyst dapat trace ke historical data: kapan masuk, apa yang dilakukan, ke mana lateral movement. Capability ini krusial untuk incident response modern.
EDR menyediakan response capability: isolate endpoint dari network (kontain serangan), kill process tertentu, remediate file, atau rollback perubahan. Ini bukan hanya detection, tapi active response.
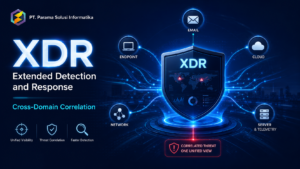
Extended Detection and Response (XDR): Cross-Domain Correlation
XDR (sejak 2020) extend EDR ke beyond endpoint: integrate signal dari email security, network security, cloud workload, identity management. Idea: serangan modern tidak hanya di endpoint — attacker juga di-email phishing, di network lateral movement, dan di cloud workload exploitation. Visibility lengkap memerlukan correlation cross-domain.
XDR menyediakan single pane of glass untuk SOC analyst: alert dari semua domain di-correlate oleh engine, prioritas threat di-rank, dan investigation workflow span across domain.
Keterbatasan XDR: kompleksitas implementation tinggi, memerlukan integration dengan banyak tools, dan biaya signifikan. Tidak semua organisasi siap untuk XDR.
Decision Matrix: Kapan Pilih Mana
Pertimbangan utama: ukuran organisasi, sektor industri, maturity tim security, budget, dan compliance requirement.
NGAV cukup untuk: small business (under 50 endpoint), low-risk profile, tim IT generalis tanpa dedicated security, dan budget tight. Kaspersky Next Foundations tier menyediakan NGAV enterprise-grade.
EDR sesuai untuk: medium enterprise (50-1000 endpoint), regulated industry (finance, healthcare), tim security dengan minimal dedicated analyst, dan need untuk investigation capability. Kaspersky Next Optimum tier menyediakan EDR yang capable.
XDR sesuai untuk: large enterprise (1000+ endpoint), high-risk profile (bank, kritikal infrastructure), SOC mature dengan analyst dedicated, dan kebutuhan visibility cross-domain. Kaspersky Next XDR Expert tier menyediakan capability ini.
Tiga Tier Kaspersky Next dan Posisi dalam Spektrum
Kaspersky Next adalah satu platform dengan tiga tier yang membedakan capability:
Kaspersky Next Foundations. Posisi: NGAV + behavioral. Capability: signature-based + behavioral detection, exploit prevention, web threat protection, dan basic device control. Cocok untuk: small business dan medium yang baru memulai endpoint security journey.
Kaspersky Next Optimum. Posisi: EDR. Capability: semua dari Foundations + EDR (telemetry collection, investigation workflow, response action), rollback capability, advanced threat hunting tools. Cocok untuk: medium enterprise yang membutuhkan investigation dan response capability tanpa full XDR complexity.
Kaspersky Next XDR Expert. Posisi: XDR + MDR ready. Capability: semua dari Optimum + cross-domain correlation (email, network, cloud), threat intelligence platform integration, dan ready untuk MDR managed service. Cocok untuk: large enterprise dengan SOC mature.
Mengapa PARAMA sebagai Implementation Partner Kaspersky Next
PARAMA adalah Authorized Reseller Kaspersky untuk Indonesia. Tim kami tidak hanya menjual lisensi — kami memberikan konsultasi pra-pembelian (tier mana yang tepat untuk profile risiko klien), implementasi pasca-pembelian (deployment policy, integrasi dengan SIEM existing), dan ongoing managed service untuk klien yang membutuhkan SOC outsourcing.
Empat alasan IT Manager dan CISO Indonesia memilih PARAMA sebagai Kaspersky implementation partner:
Pertama, konsultasi 3-tier Kaspersky Next (Foundations / Optimum / XDR Expert). Tidak semua perusahaan butuh tier tertinggi — banyak yang justru overprotected dan kelebihan budget. Tim PARAMA melakukan threat profile assessment terlebih dahulu: ukuran organisasi, sektor industri, exposure publik, tier compliance yang harus dipenuhi (PCI DSS untuk fintech, ISO 27001 untuk korporasi, Permendagri untuk pemerintah). Baru kami rekomendasikan tier Kaspersky Next yang fit.
Kedua, kompetensi compliance Indonesia. Tim PARAMA memahami konteks BSSN (Badan Siber dan Sandi Negara) incident reporting requirements, OJK regulasi keamanan siber sektor jasa keuangan, dan KEMKOMDIGI standar perlindungan data. Setiap deployment Kaspersky di klien sektor regulated kami konfigurasi agar audit-ready — bukan sekadar fungsional.
Ketiga, local SLA dan Bahasa Indonesia technical support. Berbeda dengan distributor yang hanya forward ticket ke Kaspersky APAC, PARAMA punya engineer level 1-2 yang bisa handle 80% issue tanpa eskalasi. Untuk issue Level 3, kami punya jalur prioritas ke Kaspersky vendor dengan SLA response yang sudah diatur dalam kontrak. Dokumentasi runbook dan training material disediakan dalam Bahasa Indonesia.
Keempat, threat intelligence Indonesia localization. Kaspersky Threat Intelligence Portal mencakup data threat global, tapi konteks ancaman spesifik Indonesia (kampanye phishing yang menyasar nasabah bank lokal, ransomware yang menyebar via grup WhatsApp komunitas RT/RW, exploit yang menargetkan aplikasi pemerintah daerah) perlu interpretasi lokal. Tim PARAMA secara berkala memberikan threat briefing dengan konteks Indonesia kepada klien Kaspersky kami.
Pertanyaan Umum tentang EDR vs XDR vs Antivirus
Baca Juga – Artikel Terkait dari Parama Solusi
- cara cegah ransomware enterprise
- Kaspersky vs CrowdStrike vs SentinelOne [fallback – target final: https://paramasolusi.com/blog/kaspersky-next-vs-crowdstrike-vs-sentinelone-enterprise-indonesia/]
- Kaspersky Next Authorized Partner Indonesia [fallback – target final: https://paramasolusi.com/kaspersky/]
- SecIron Mobile App Security family
FAQ – Pertanyaan Umum
Bisakah upgrade dari Kaspersky Next Foundations ke Optimum tanpa migrasi besar?
Ya. Kaspersky Next adalah platform unified — upgrade tier dilakukan via license dan policy adjustment, tidak perlu reinstall agent atau migrasi data. PARAMA membantu transition antara tier sesuai roadmap maturity klien.
Apakah perusahaan yang sudah pakai Microsoft Defender for Endpoint perlu Kaspersky Next?
Microsoft Defender for Endpoint adalah EDR yang capable, terintegrasi dengan M365 ecosystem. Untuk organisasi yang fully invested di Microsoft (M365 E5, Azure), Defender bisa cukup. Untuk organisasi yang prefer best-of-breed atau punya concern dependency vendor tunggal, Kaspersky Next menyediakan alternative. PARAMA membantu evaluasi best fit.
Bagaimana posisi MDR (Managed Detection and Response)? Berapa biayanya?
MDR adalah layanan: vendor mengelola EDR/XDR platform plus menyediakan analyst 24/7. Cocok untuk organisasi tanpa SOC internal yang capable. MDR biaya signifikan (per endpoint per bulan), tapi memberikan response time yang konsisten dibanding tim internal yang harus shift. Kaspersky MDR tersedia untuk tier XDR Expert; PARAMA dapat membantu evaluasi MDR.
Apakah EDR/XDR mengganggu performa endpoint?
Agent EDR/XDR modern dirancang untuk overhead minimal — biasanya kurang dari 5% CPU dan kurang dari 500 MB RAM. User tidak akan merasakan perbedaan untuk aktivitas normal. Untuk endpoint yang menjalankan workload heavy (developer dengan IDE besar, designer dengan rendering), tim PARAMA tuning agar tidak mengganggu produktivitas.
Bagaimana decide antara tier Optimum vs XDR Expert?
Optimum untuk organisasi yang fokus endpoint protection dengan investigation capability. XDR Expert untuk organisasi yang siap correlate signal cross-domain (email, network, cloud) dan punya analyst untuk leverage cross-domain visibility. Banyak organisasi mulai dari Optimum, lalu upgrade ke XDR Expert setelah maturity meningkat.
Berapa lama implementasi Kaspersky Next dari Foundations hingga Optimum tier?
Untuk Foundations baseline (100-500 endpoint): 30-45 hari. Untuk upgrade ke Optimum dengan full EDR configuration: tambahan 30-45 hari. Total path Foundations → Optimum: 60-90 hari. PARAMA support staged rollout untuk minimize risk.
Hubungi Tim PARAMA – Konsultasi Awal
Konsultasi Kaspersky Next untuk Enterprise Indonesia — Tim PARAMA membantu pilih tier Kaspersky Next yang fit dengan profile risiko organisasi Anda. Tersedia EDR trial 30 hari untuk environment hingga 50 endpoint tanpa biaya, plus sesi threat briefing 1 jam dengan engineer kami untuk memahami threat landscape Indonesia saat ini. Hubungi tim PARAMA via halaman kontak untuk diskusi awal.
—
Author: Tim PARAMA Solusi + reviewed oleh Banana Digital Boost SEO team
Schema deployed via mu-plugin: Article (Yoast) + FAQPage +