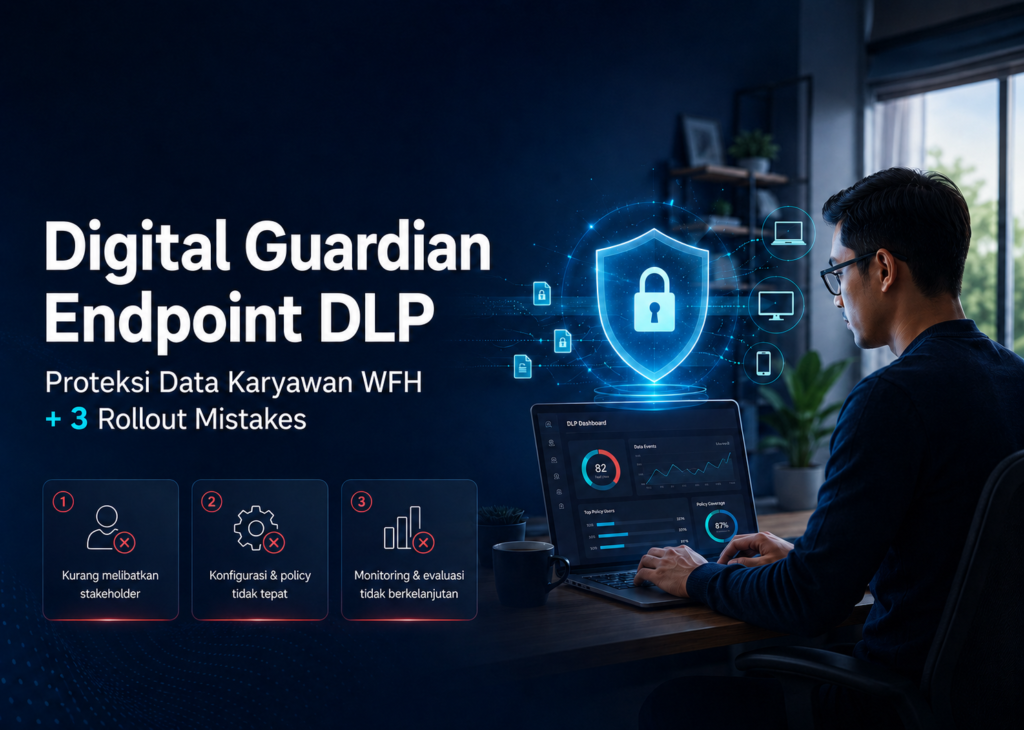
Sejak pandemi 2020, model kerja work-from-home (WFH) dan hybrid menjadi norma di banyak perusahaan Indonesia. Konsekuensi langsung: data sensitif perusahaan kini tersebar di laptop karyawan yang tidak selalu terhubung ke jaringan kantor. Endpoint Data Loss Prevention (Endpoint DLP) menjadi pertahanan utama untuk mencegah kebocoran dari titik akhir ini. Artikel ini menjelaskan cara kerja Digital Guardian Endpoint DLP, tiga kesalahan umum saat rollout, dan bagaimana PARAMA membantu implementasi yang sukses.
Apa itu Endpoint DLP dan Bagaimana Cara Kerjanya
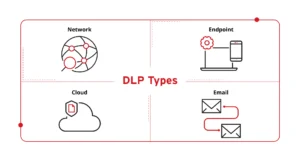
Endpoint DLP adalah kategori solusi keamanan yang memantau dan mengontrol aktivitas data di titik akhir (laptop, desktop, mobile device). Berbeda dengan Network DLP yang memantau lalu lintas jaringan, atau Cloud DLP yang memantau layanan SaaS, Endpoint DLP fokus pada apa yang terjadi di mesin karyawan secara langsung.
Agent Digital Guardian dipasang sebagai service ringan yang berjalan di latar belakang Windows, macOS, atau Linux. Agent ini memantau aktivitas seperti: akses file di lokal disk, copy ke USB storage, transfer via Bluetooth, screen capture/screenshot, print ke printer fisik, upload ke aplikasi cloud personal, drag-and-drop ke aplikasi lain, dan clipboard activity.
Untuk setiap aktivitas berisiko, agent mengevaluasi konteks: apakah file berisi data sensitif (dengan klasifikasi dari engine Digital Guardian), apakah user memiliki authorization untuk aktivitas tersebut, apakah destination diizinkan kebijakan organisasi. Berdasarkan evaluasi ini, agent dapat blok aktivitas, beri peringatan ke user, atau silent audit ke log untuk review.
Digital Guardian Endpoint DLP: Fitur Utama yang Membedakan
Digital Guardian Endpoint DLP memiliki beberapa fitur yang membedakan dari kompetitor lain di kategori endpoint DLP:
Cross-platform coverage. Agent tersedia untuk Windows (semua versi modern), macOS (Intel dan Apple Silicon), dan Linux (RHEL, Ubuntu, Debian). Banyak organisasi Indonesia memiliki tim developer yang menggunakan macOS atau Linux — Endpoint DLP yang hanya mendukung Windows akan meninggalkan blind spot signifikan.
Browser-agnostic. Agent memantau aktivitas browser melalui level OS, bukan via plugin browser yang sering rusak saat browser update. Chrome, Firefox, Edge, Safari, dan browser lain tertangani tanpa konfigurasi terpisah.
Context-aware classification. Agent paham konteks data — bukan sekadar pattern matching regex. Engine klasifikasi Digital Guardian dapat membedakan antara data test, data production, dan data dummy berdasarkan metadata, lokasi penyimpanan, dan klasifikasi yang sudah di-set.
Forensic capability. Agent menyimpan rich forensic data untuk setiap insiden: screenshot saat kejadian, log aktivitas user sebelum dan sesudah insiden, file metadata, dan chain of custody. Ini critical untuk investigasi insiden — bukan sekadar “ada kebocoran”, tapi “kebocoran apa, oleh siapa, kapan, ke mana, dan apa yang dilakukan untuk merespons”.
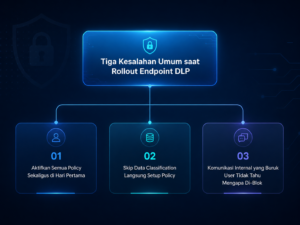
Tiga Kesalahan Umum saat Rollout Endpoint DLP — dan Cara Hindari
Kesalahan #1: Aktifkan Semua Policy Sekaligus di Hari Pertama
Banyak organisasi yang excited dengan DLP baru langsung mengaktifkan semua policy enforcement di production di hari pertama deployment. Hasil: ribuan alert yang sebagian besar false positive, IT helpdesk dibanjiri komplain user yang aktivitas legitimnya di-blok, dan management mempertimbangkan rollback. Pendekatan yang tepat: deploy dalam monitoring mode minimal 30 hari untuk mengumpulkan baseline aktivitas normal, tuning policy berdasarkan data nyata, baru aktifkan enforcement secara bertahap dimulai dari aktivitas paling berisiko tinggi.
Kesalahan #2: Skip Data Classification — Langsung Setup Policy
DLP yang baik bergantung pada data classification yang baik. Tanpa klasifikasi yang jelas, policy DLP berbasis tebakan: “blok kalau ada nomor 16 digit” — ini akan menangkap juga nomor invoice atau order number yang bukan kartu kredit. Pendekatan yang tepat: investasikan waktu di Fase 1 untuk data classification taxonomy, identifikasi data sensitif berdasarkan business criticality, dan setup engine klasifikasi Digital Guardian dengan dictionary kustom relevan industri klien (misal: nomor KTP/NIK, nomor rekening bank Indonesia, ID pasien BPJS).
Kesalahan #3: Komunikasi Internal yang Buruk — User Tidak Tahu Mengapa Di-Blok
User yang aktivitas legitimnya tiba-tiba di-blok DLP tanpa konteks akan frustrasi dan mencari workaround (kirim via WhatsApp personal, email ke akun pribadi, copy ke USB pribadi). Ini justru memperparah risk kebocoran — DLP gagal mencapai tujuan. Pendekatan yang tepat: komunikasi internal pra-rollout (training awareness, FAQ, kanal pelaporan), notifikasi pop-up yang menjelaskan policy saat enforcement aktif, dan jalur eskalasi yang jelas kalau user merasa aktivitas mereka legitim. PARAMA membantu pembuatan komunikasi internal dalam Bahasa Indonesia sesuai konteks organisasi.
Mengapa PARAMA sebagai Implementation Partner Digital Guardian Endpoint DLP
PARAMA adalah Authorized Partner Fortra (vendor Digital Guardian) untuk Indonesia. Kami bukan sekadar reseller — tim PARAMA telah ter-sertifikasi langsung oleh Fortra untuk implementasi Endpoint DLP, Network DLP, dan Cloud DLP, termasuk integrasi dengan platform Managed Detection and Response (MDR).
Lima alasan perusahaan Indonesia memilih PARAMA sebagai implementation partner Digital Guardian:
Pertama, sertifikasi ISO 27001 di tim implementasi. Setiap engineer PARAMA yang menangani deployment Digital Guardian sudah lulus pelatihan information security management system (ISMS) sesuai ISO 27001, memastikan implementasi DLP tidak sekadar fungsional tapi juga compliant dengan best practice global.
Kedua, ekspertise spesifik untuk UU PDP Indonesia. Tim PARAMA sudah mendalami Undang-Undang Perlindungan Data Pribadi (UU No. 27 Tahun 2022) yang berlaku penuh Oktober 2024. Setiap kebijakan DLP yang kami konfigurasi selaras dengan kewajiban pengendali dan prosesor data pribadi yang diatur regulator KEMKOMDIGI dan BSSN.
Ketiga, implementation team lokal yang berbahasa Indonesia. Tidak perlu komunikasi via vendor luar negeri yang berbeda zona waktu. Sesi pelatihan staf, dokumentasi runbook, dan response insiden bisa dilakukan dalam Bahasa Indonesia — mempercepat adopsi internal dan menurunkan friction operasional.
Keempat, coverage lengkap semua module Digital Guardian dalam satu engagement. PARAMA bisa mengelola Endpoint DLP (proteksi data di laptop/desktop karyawan), Network DLP (deteksi exfiltration via email/web gateway), dan Cloud DLP (proteksi M365 dan Google Workspace) sebagai satu unified deployment. Klien tidak perlu vendor berbeda untuk tiap module.
Kelima, akses ke Digital Guardian sebagai Gartner Magic Quadrant Leader DLP. Fortra Digital Guardian telah dinilai sebagai Leader di Gartner Magic Quadrant for Data Loss Prevention secara konsisten, dan Forrester Wave untuk DLP & EDR. Ini bukan klaim marketing — ini validasi industri yang dipakai untuk justifikasi pembelian ke C-suite dan Board.
Pertanyaan Umum tentang Digital Guardian Endpoint DLP
Baca Juga – Artikel Terkait dari Parama Solusi
- panduan Digital Guardian DLP Indonesia
- Network DLP Digital Guardian [fallback – target final: https://paramasolusi.com/blog/digital-guardian-network-dlp/]
- Cloud DLP Digital Guardian untuk M365 & Workspace [fallback – target final: https://paramasolusi.com/blog/digital-guardian-cloud-dlp/]
- komparasi Digital Guardian vs Forcepoint vs Symantec [fallback – target final: https://paramasolusi.com/blog/digital-guardian-vs-forcepoint-vs-symantec/]
- SecIron Mobile App Security family [fallback – target final: https://paramasolusi.com/seciron/]
Referensi Eksternal
FAQ – Pertanyaan Umum
Apakah agent Digital Guardian membebani performa laptop karyawan?
Agent dirancang untuk overhead minimal — biasanya menggunakan kurang dari 3% CPU dan kurang dari 200 MB RAM saat idle. Saat ada aktivitas yang dievaluasi, penggunaan CPU sementara naik tapi kembali normal dalam milidetik. Performa laptop tidak akan terasa berbeda untuk user yang menjalankan aplikasi office, browser, atau development tools standar.
Bisakah agent Digital Guardian dimatikan oleh user secara manual?
Tidak. Agent berjalan sebagai protected service dengan tamper protection — user tidak dapat menghentikan agent dari Task Manager atau Activity Monitor. Bahkan jika user memiliki hak administrator lokal di mesin mereka, agent tetap terlindungi. Hanya tim IT dengan kredensial konsol Digital Guardian yang bisa menonaktifkan agent untuk troubleshooting.
Bagaimana Endpoint DLP bekerja saat laptop offline?
Agent terus beroperasi penuh saat laptop offline (tidak terhubung internet). Semua policy enforcement tetap aktif, dan log audit disimpan secara lokal. Saat laptop kembali online, log sync ke konsol pusat untuk visibility tim IT. Ini critical untuk karyawan yang sering bekerja di lokasi remote tanpa koneksi stabil — kepatuhan policy tidak bergantung pada konektivitas.
Apakah Endpoint DLP mendukung mobile device (Android, iOS) karyawan?
Digital Guardian Endpoint DLP fokus pada laptop dan desktop. Untuk proteksi data di mobile device (smartphone, tablet) yang digunakan karyawan, perusahaan biasanya memakai Mobile Device Management (MDM) seperti Microsoft Intune, Jamf, atau VMware Workspace ONE. PARAMA dapat membantu integrasi policy DLP dengan MDM existing untuk coverage yang konsisten antara endpoint dan mobile.
Berapa lama implementasi Endpoint DLP dari kickoff hingga production enforcement?
Untuk organisasi 100-300 endpoint, tim PARAMA umumnya menyelesaikan implementasi Endpoint DLP dalam 60-90 hari: 30 hari discovery + classification, 30 hari monitoring mode untuk baseline, dan 30 hari selective enforcement. Timeline lebih cepat (45-60 hari) memungkinkan untuk organisasi yang sudah punya data classification matang.
Bagaimana Endpoint DLP berinteraksi dengan endpoint protection (antivirus, EDR) yang sudah ada?
Digital Guardian Endpoint DLP berfungsi sebagai layer terpisah dari endpoint protection tradisional (antivirus) atau EDR (Endpoint Detection and Response). Tidak ada konflik fungsional — keduanya bisa berjalan bersamaan. Justru kombinasi ideal: antivirus/EDR mencegah malware dan deteksi serangan, sementara Endpoint DLP mencegah kebocoran data oleh insider (intentional atau accidental).
Hubungi Tim PARAMA – Konsultasi Awal
Konsultasi Implementasi Digital Guardian DLP untuk Perusahaan Anda — Bicara dengan tim PARAMA tentang threat profile organisasi, kewajiban UU PDP, dan tier Digital Guardian yang fit. Kami menyediakan free initial assessment (1 jam, no commitment) untuk memetakan kondisi proteksi data Anda saat ini dan area prioritas. Hubungi tim PARAMA via halaman kontak atau telepon kantor kami. Whitepaper teknis tersedia atas permintaan untuk decision-maker yang ingin deep-dive ke arsitektur Digital Guardian sebelum diskusi awal.
—
Author: Tim PARAMA Solusi + reviewed oleh Banana Digital Boost SEO team
Schema deployed via mu-plugin: Article (Yoast) + FAQPage +