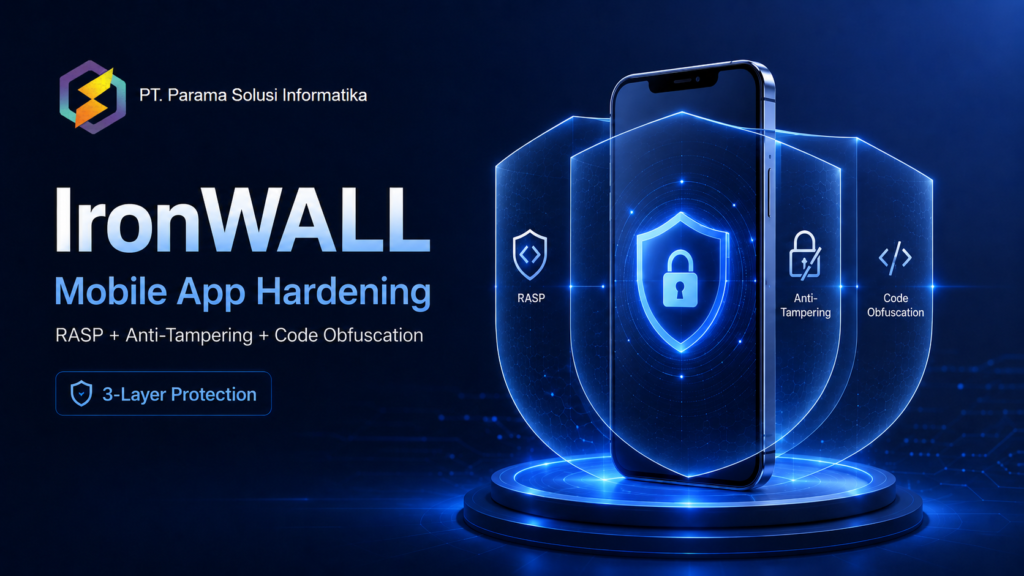
Setelah aplikasi mobile di-release ke Play Store atau App Store, aplikasi ada di “wild” — di jutaan device user yang bisa saja attacker. Aplikasi yang tidak ter-hardening rentan terhadap reverse engineering, modifikasi untuk fraud, dan ekstraksi data sensitif. IronWALL adalah mobile app hardening tool yang melindungi aplikasi production dari serangan setelah release. Artikel ini menjelaskan empat komponen utama IronWALL: Runtime Application Self-Protection (RASP), anti-tampering, code obfuscation, dan 3-layer encryption.
Mengapa Mobile App Hardening Wajib untuk Aplikasi Production
Aplikasi mobile, terutama yang menangani data sensitif (banking, fintech, healthcare), menjadi target utama serangan reverse engineering. Attacker akan mencoba: decompile APK/IPA untuk memahami logic aplikasi, ekstraksi credential atau API key dari source code, modifikasi aplikasi untuk bypass security check (misal: aplikasi banking yang di-modify untuk skip OTP), atau pembuatan aplikasi clone untuk phishing.
Aplikasi yang tidak ter-hardening relatif mudah di-decompile dengan tools open-source seperti JADX (Android) atau Hopper (iOS). Source code yang terdecompile menampakkan logic security, kunci enkripsi yang hardcoded, dan endpoint API. Dari sini attacker dapat plan serangan yang targeted dan efektif.
IronWALL menyikapi ini dengan multiple layer perlindungan — bukan single technique yang bisa di-bypass, tapi defense in depth yang memaksa attacker investasi waktu dan resource signifikan.
Runtime Application Self-Protection (RASP)
RASP adalah teknologi di mana aplikasi memantau lingkungan eksekusi sendiri dan dapat merespons threat secara real-time. RASP berbeda dengan static defense (obfuscation, encryption) — RASP aktif di runtime saat aplikasi berjalan.
Kemampuan utama RASP di IronWALL:
Deteksi debugger. Aplikasi mendeteksi kalau debugger attach untuk dynamic analysis. Response: terminate aplikasi atau alert ke server.
Deteksi runtime manipulation. Mendeteksi tools manipulation seperti Frida, Xposed Framework, atau Magisk modules yang di-inject ke aplikasi. Response: terminate atau report.
Deteksi memory injection. Mendeteksi kalau ada code asing di-inject ke memory aplikasi.
Deteksi emulator. Mendeteksi kalau aplikasi berjalan di emulator (untuk analysis) bukan device fisik. Response: refuse to run (umum untuk banking apps).
Anomaly detection. Pattern penggunaan aplikasi yang abnormal (misal: API call rate yang sangat tinggi, sequence call yang tidak natural) terdeteksi sebagai anomaly.
Anti-Tampering: Mendeteksi Modifikasi Aplikasi
Anti-tampering memastikan aplikasi yang berjalan di device adalah versi authentic, bukan modified version. Teknik utama:
Signature verification. Aplikasi memverifikasi signing certificate pada runtime. Aplikasi authentic harus signed dengan certificate developer; APK yang di-decompile dan re-pack akan gagal verification.
Integrity check. Aplikasi cek integrity file binary sendiri (checksum, hash) dengan nilai expected. Modifikasi file akan menggagalkan check.
Resource integrity. Cek integrity asset (gambar, file konfigurasi, string) — pastikan tidak di-modified.
Response. Kalau tampering terdeteksi: aplikasi refuse to run, alert ke server, atau silent log.
Code Obfuscation: Membuat Reverse Engineering Sulit
Code obfuscation adalah transformasi source code menjadi versi yang sulit dipahami manusia atau tools decompilation. Teknik:
Identifier renaming. Nama variable, function, class diubah menjadi single letter atau random string. Code logic tetap berjalan, tapi sulit dibaca oleh attacker.
Control flow flattening. Struktur control flow (if-else, loop) di-restructure menjadi state machine yang lebih sulit di-trace.
String encryption. String literal di code (yang sering berisi clue: URL endpoint, error message, log message) di-enkripsi dan hanya di-decrypt pada runtime saat dibutuhkan.
Dead code injection. Tambahkan code yang tidak pernah dijalankan untuk noise — memperlambat reverse engineering.
Anti-decompiler tricks. Code patterns yang menyebabkan decompiler popular crash atau menghasilkan output yang tidak akurat.
3-Layer Encryption: Data Protection Berlapis
IronWALL menerapkan tiga layer enkripsi untuk data sensitif di aplikasi:
Layer 1: String literal encryption. String di source code (yang bisa terbongkar dari decompile) di-enkripsi. Pada runtime, decrypt on-demand dengan key yang juga terlindungi.
Layer 2: Asset encryption. File asset di aplikasi (gambar konfigurasi, JSON config) di-enkripsi sehingga tidak bisa di-read dari APK extraction.
Layer 3: Runtime data encryption. Data di memory selama runtime di-encrypt untuk melindungi dari memory dump attack.
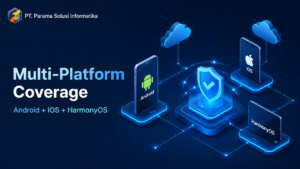
Multi-Platform Coverage: Android + iOS + Harmony OS
IronWALL mendukung tiga platform utama mobile:
Android (semua versi modern, termasuk Android 13, 14, 15). Support both Java dan Kotlin application. Dukungan untuk Android-specific protection seperti SafetyNet/Play Integrity API.
iOS (iOS 14 ke atas). Support both Swift dan Objective-C. Dukungan untuk iOS-specific seperti Keychain integration dan DeviceCheck API.
Harmony OS — sistem operasi Huawei untuk pasar tertentu. Coverage ini relevant untuk aplikasi yang ingin reach user di Harmony OS device.
Mengapa PARAMA sebagai Implementation Partner IronWALL
PARAMA adalah Authorized Partner SecIron untuk Indonesia. SecIron — perusahaan mobile application security berkantor pusat di Jepang dengan office di Indonesia — telah masuk APAC CIO Outlook Top 10 Mobile Security Solution Providers 2023. Tim PARAMA menangani full lifecycle implementasi tiga produk utama mereka: IronSCAN (assessment), IronWALL (hardening), dan IronSKY (real-time monitoring).
Empat alasan fintech dan banking Indonesia memilih PARAMA sebagai SecIron implementation partner:
Pertama, spesialisasi sektor fintech dan banking. Tim PARAMA sudah menangani implementasi mobile app security untuk perusahaan fintech yang teregulasi OJK dan bank-bank yang tunduk ke regulasi POJK terkait keamanan aplikasi mobile. Kami paham nuansa compliance yang harus diakomodasi — bukan sekadar deploy tools, tapi memastikan dokumentasi memenuhi standar audit OJK.
Kedua, Indonesia office faster SLA. SecIron memiliki office Indonesia yang berkolaborasi dengan tim PARAMA, memungkinkan response time penanganan insiden mobile app security lebih cepat dibanding vendor yang hanya punya support APAC HQ di Singapore atau Jepang. Critical patches dan incident response bisa dikoordinasi real-time tanpa kendala zona waktu.
Ketiga, integrasi dengan CI/CD pipeline development team Indonesia. IronSCAN diintegrasikan ke pipeline build (Jenkins, GitLab CI, Bitbucket Pipelines) sebagai security gate otomatis. Tim PARAMA paham stack development mobile yang umum dipakai di Indonesia (Android dengan Kotlin/Java, iOS dengan Swift, hybrid React Native/Flutter) dan bisa konfigurasi tooling tanpa banyak custom scripting.
Keempat, kepatuhan OWASP Mobile Top 10 + ISO 27001 methodology. Implementasi IronSCAN mengacu langsung ke OWASP Mobile Application Security Verification Standard (MASVS) dan Mobile Top 10 2026, sementara delivery process PARAMA mengikuti ISO 27001 ISMS — memastikan output assessment tidak hanya technical tapi juga audit-ready untuk regulator.
Pertanyaan Umum tentang IronWALL
Baca Juga – Artikel Terkait dari Parama Solusi
- SecIron Mobile App Security family
- IronSCAN OWASP Mobile Top 10 assessment
- IronSCAN vs MobSF vs Appdome [fallback – target final: https://paramasolusi.com/blog/ironscan-vs-mobsf-vs-appdome/]
- IronSKY real-time monitoring [fallback – target final: https://paramasolusi.com/blog/ironsky-real-time-mobile-monitoring/]
- panduan Digital Guardian DLP Indonesia
FAQ – Pertanyaan Umum
Apakah IronWALL akan memperlambat aplikasi atau increase ukuran APK signifikan?
Increase ukuran APK biasanya kurang dari 1 MB. Runtime performance impact biasanya kurang dari 1-2% untuk operasi normal. Untuk operasi yang berinteraksi dengan RASP check (misal: setiap API call yang di-protect), latency bertambah beberapa milidetik — tidak terasa user.
Bagaimana IronWALL handle update aplikasi via OTA atau hot reload?
IronWALL kompatibel dengan mekanisme update standar Play Store/App Store. Untuk hot reload (React Native CodePush, Flutter), perlu konfigurasi tambahan agar update bundle tidak break protection. PARAMA membantu konfigurasi sesuai mekanisme update klien.
Apakah IronWALL melindungi terhadap modifikasi via Frida atau Xposed Framework?
Ya. RASP IronWALL mendeteksi tools manipulation popular seperti Frida, Xposed, Magisk modules, dan respond sesuai policy (terminate, alert, log). Attacker harus invest signifikan untuk bypass deteksi ini.
Bisakah klien customize policy IronWALL (mis: device rooted boleh atau tidak)?
Ya. Policy IronWALL highly customizable: device rooted/jailbroken (block/warn/allow), debugger detected (terminate/alert), emulator detected (block/allow), dan banyak lain. Tim PARAMA membantu klien set policy sesuai risk appetite dan UX consideration.
Apakah IronWALL kompatibel dengan SDK third-party di aplikasi?
Umumnya ya. IronWALL kompatibel dengan analytics SDK (Firebase, Google Analytics), payment SDK (Stripe, Midtrans, GoPay), authentication SDK (Auth0, Firebase Auth), dan SDK populer lain. Edge case yang memerlukan special handling sangat jarang. PARAMA melakukan compatibility testing sebagai bagian dari implementasi.
Berapa lama implementasi IronWALL dari kickoff hingga production release?
Untuk satu aplikasi mobile standar: 4-6 minggu. Breakdown: 1 minggu setup dan integration, 2-3 minggu testing (functional, performance, security), 1 minggu staged rollout (10% user → 50% → 100%). PARAMA membantu klien plan rollout untuk minimize risk.
Hubungi Tim PARAMA – Konsultasi Awal
Demo Request IronSCAN + Free Mobile App Security Assessment — Tim PARAMA menyediakan free initial assessment untuk satu mobile app (iOS atau Android) klien fintech, banking, atau e-commerce. Output assessment berupa report OWASP Mobile Top 10 dengan prioritas remediation. Tidak ada komitmen pembelian setelah assessment. Hubungi tim PARAMA via halaman kontak untuk schedule sesi initial dengan engineer kami.
—
Author: Tim PARAMA Solusi + reviewed oleh Banana Digital Boost SEO team
Schema deployed via mu-plugin: Article (Yoast) + FAQPage +