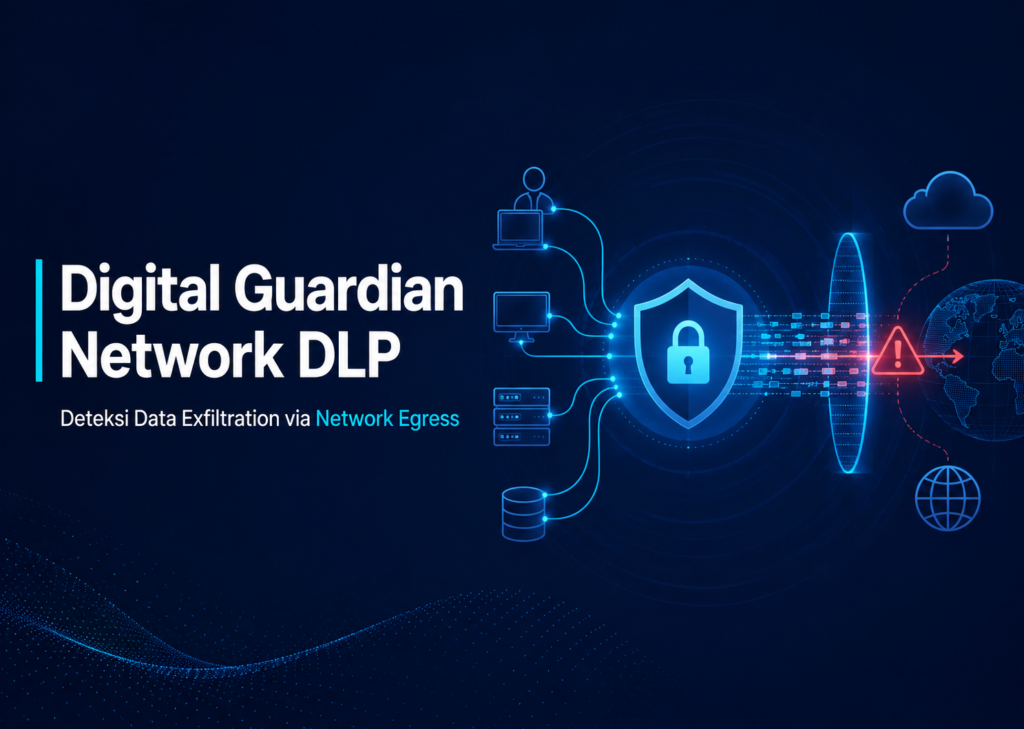
Tidak semua kebocoran data terjadi melalui USB drive atau laptop yang hilang. Banyak insiden justru lewat lalu lintas jaringan: email outbound dengan lampiran sensitif, upload ke layanan cloud personal, FTP ke server eksternal, atau transfer via API yang tidak ter-audit. Network DLP menyikapi vektor ini dengan memantau dan mengontrol semua data yang keluar dari jaringan organisasi. Digital Guardian Network DLP menyediakan pertahanan ini dengan integrasi mendalam ke email gateway, web proxy, dan SaaS apps.
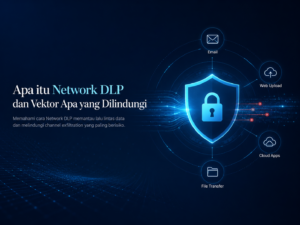
Apa itu Network DLP dan Vektor Apa yang Dilindungi
Network DLP adalah teknologi yang menganalisis lalu lintas data outbound dari jaringan organisasi untuk mendeteksi konten sensitif yang melanggar policy. Berbeda dengan firewall yang fokus pada lalu lintas berbahaya (malware, intrusion), Network DLP fokus pada konten yang dikirim — memastikan informasi sensitif tidak keluar tanpa otorisasi.
Vektor utama yang dipantau Network DLP:
Email outbound (SMTP, POP3/IMAP sync). Setiap email yang dikirim karyawan keluar organisasi dianalisis: body content, lampiran (PDF, Word, Excel, ZIP), dan email header (penerima, CC, BCC).
Web traffic (HTTP/HTTPS). Upload file ke web application, posting di forum, isi form web dengan data sensitif, atau penggunaan layanan file-sharing publik (WeTransfer, Tresorit, file.io).
File transfer protocol (FTP, SFTP, FTPS). Transfer file ke server eksternal yang sering digunakan untuk distribusi data bulk antar partner bisnis.
Cloud storage upload (Dropbox, Google Drive, OneDrive, Box, dan layanan lain). Setiap upload ke akun personal atau cloud non-corporate dianalisis.
Aplikasi SaaS dengan API outbound. Banyak aplikasi modern berkomunikasi via REST API — Network DLP modern dapat menganalisis traffic API untuk konten sensitif.
Cara Kerja Digital Guardian Network DLP — Inspeksi Deep Content
Digital Guardian Network DLP melakukan inspeksi konten pada lapisan deep — bukan sekadar header TCP/IP. Engine inspeksi membongkar isi paket, parse format file (membuka isi PDF, Word, Excel, ZIP), dan analisis konten string-by-string menggunakan kombinasi: regex pattern matching untuk format sensitif (kartu kredit, KTP/NIK, nomor BPJS), dictionary lookup untuk daftar data sensitif spesifik (daftar nasabah VIP, kode produk rahasia), dan Machine Learning classifier untuk konten kontekstual (misal: paragraf yang mengandung trade secret berdasarkan training data klien).
Untuk setiap content yang ter-flag sensitif, engine mengevaluasi: apakah pengirim authorized untuk data ini, apakah penerima authorized (whitelist domain partner trusted), apakah enkripsi diperlukan, dan apakah harus eskalasi ke quarantine untuk approval. Berdasarkan evaluasi: traffic di-allow, enkripsi otomatis applied, blok dengan notifikasi user, atau quarantine untuk review oleh DPO.
Integrasi Network DLP dengan Infrastructure Existing
Network DLP Digital Guardian tidak menggantikan email gateway, web proxy, atau firewall yang sudah ada — Network DLP bekerja sebagai layer DLP yang terintegrasi ke flow traffic. Integrasi umum:
Email gateway integration. Network DLP dipasang di-line dengan Microsoft Exchange, Postfix, atau email gateway lain. Setiap email outbound dianalisis sebelum keluar organisasi. Untuk M365 Exchange Online, integrasi via connector. Untuk Google Workspace, via mail flow rules dan Gmail API.
Web proxy integration. Pemasangan inline dengan Zscaler, Forcepoint Web Security, atau proxy internal organisasi. Network DLP menganalisis traffic web dan menyelaraskan policy DLP dengan policy web filtering existing.
CASB integration. Untuk visibility cloud yang lebih dalam, Network DLP dapat diintegrasikan dengan Cloud Access Security Broker (CASB) — gabungan ini memberikan visibility plus enforcement untuk aktivitas shadow IT (penggunaan SaaS tidak terdaftar di IT inventory).
Mengapa PARAMA sebagai Implementation Partner Network DLP
PARAMA adalah Authorized Partner Fortra (vendor Digital Guardian) untuk Indonesia. Kami bukan sekadar reseller — tim PARAMA telah ter-sertifikasi langsung oleh Fortra untuk implementasi Endpoint DLP, Network DLP, dan Cloud DLP, termasuk integrasi dengan platform Managed Detection and Response (MDR).
Lima alasan perusahaan Indonesia memilih PARAMA sebagai implementation partner Digital Guardian:
Pertama, sertifikasi ISO 27001 di tim implementasi. Setiap engineer PARAMA yang menangani deployment Digital Guardian sudah lulus pelatihan information security management system (ISMS) sesuai ISO 27001, memastikan implementasi DLP tidak sekadar fungsional tapi juga compliant dengan best practice global.
Kedua, ekspertise spesifik untuk UU PDP Indonesia. Tim PARAMA sudah mendalami Undang-Undang Perlindungan Data Pribadi (UU No. 27 Tahun 2022) yang berlaku penuh Oktober 2024. Setiap kebijakan DLP yang kami konfigurasi selaras dengan kewajiban pengendali dan prosesor data pribadi yang diatur regulator KEMKOMDIGI dan BSSN.
Ketiga, implementation team lokal yang berbahasa Indonesia. Tidak perlu komunikasi via vendor luar negeri yang berbeda zona waktu. Sesi pelatihan staf, dokumentasi runbook, dan response insiden bisa dilakukan dalam Bahasa Indonesia — mempercepat adopsi internal dan menurunkan friction operasional.
Keempat, coverage lengkap semua module Digital Guardian dalam satu engagement. PARAMA bisa mengelola Endpoint DLP (proteksi data di laptop/desktop karyawan), Network DLP (deteksi exfiltration via email/web gateway), dan Cloud DLP (proteksi M365 dan Google Workspace) sebagai satu unified deployment. Klien tidak perlu vendor berbeda untuk tiap module.
Kelima, akses ke Digital Guardian sebagai Gartner Magic Quadrant Leader DLP. Fortra Digital Guardian telah dinilai sebagai Leader di Gartner Magic Quadrant for Data Loss Prevention secara konsisten, dan Forrester Wave untuk DLP & EDR. Ini bukan klaim marketing — ini validasi industri yang dipakai untuk justifikasi pembelian ke C-suite dan Board.
Pertanyaan Umum tentang Digital Guardian Network DLP
Baca Juga – Artikel Terkait dari Parama Solusi
- panduan Digital Guardian DLP Indonesia
- Endpoint DLP Digital Guardian
- Cloud DLP Digital Guardian untuk M365 & Workspace [fallback – target final: https://paramasolusi.com/blog/digital-guardian-cloud-dlp/]
- komparasi Digital Guardian vs Forcepoint vs Symantec [fallback – target final: https://paramasolusi.com/blog/digital-guardian-vs-forcepoint-vs-symantec/]
- SecIron Mobile App Security family [fallback – target final: https://paramasolusi.com/seciron/]
Referensi Eksternal
FAQ – Pertanyaan Umum
Apakah Network DLP memperlambat email atau internet karyawan?
Network DLP menambah latency mikro-detik untuk inspeksi konten. Untuk traffic email atau web normal, user tidak akan merasakan perbedaan. Bahkan untuk lampiran besar (puluhan MB), latency tambahan biasanya di bawah 1 detik. Engine inspeksi Digital Guardian dirancang untuk throughput enterprise dengan parallel processing.
Bagaimana Network DLP menangani traffic HTTPS yang ter-enkripsi?
Untuk inspeksi konten dalam HTTPS, Network DLP memerlukan SSL/TLS inspection — yaitu MITM teknik di mana proxy organisasi terminate koneksi HTTPS, inspeksi konten, lalu re-encrypt sebelum dikirim. Ini memerlukan CA certificate organisasi di-install di endpoint. Network DLP terintegrasi dengan SSL inspection proxy (Zscaler, Palo Alto, Forcepoint) untuk full visibility.
Bisakah Network DLP mendeteksi data sensitif dalam file ZIP atau archive ter-enkripsi?
Untuk archive standar (ZIP, RAR, 7z), engine inspeksi Digital Guardian dapat membongkar dan analisis konten dalam. Untuk archive ter-enkripsi password, engine tidak bisa membongkar — policy biasanya: blok atau quarantine kalau archive ter-enkripsi tanpa whitelist destination. Ini mencegah workaround karyawan mengenkripsi file sebelum exfiltration.
Apakah Network DLP memerlukan agent di endpoint juga?
Tidak — Network DLP berdiri sendiri di layer jaringan. Namun, kombinasi Network DLP + Endpoint DLP memberikan coverage paling lengkap: Endpoint DLP menangkap aktivitas offline dan transfer lokal (USB, print), sementara Network DLP menangkap exfiltration via jaringan. Banyak klien PARAMA memulai dengan salah satu lalu menambah module kedua sesuai maturity dan budget.
Berapa lama implementasi Network DLP?
Untuk integrasi dengan email gateway dan web proxy standar, implementasi Network DLP umumnya 45-60 hari: 15 hari arsitektur dan integrasi, 30 hari monitoring mode untuk tuning, dan 15 hari selective enforcement. Timeline tergantung kompleksitas infrastructure existing — misal organisasi dengan multi-region datacenter membutuhkan waktu lebih untuk koordinasi.
Apakah Network DLP membantu compliance UU PDP?
Ya. UU PDP menempatkan kewajiban tertentu pada pengendali data pribadi: memastikan upaya pelindungan data, dokumentasi aktivitas pemrosesan, dan respons insiden. Network DLP membantu mencegah kebocoran data pribadi via channel jaringan dan menyediakan audit trail yang memenuhi standar compliance.
Hubungi Tim PARAMA – Konsultasi Awal
Konsultasi Implementasi Digital Guardian DLP untuk Perusahaan Anda — Bicara dengan tim PARAMA tentang threat profile organisasi, kewajiban UU PDP, dan tier Digital Guardian yang fit. Kami menyediakan free initial assessment (1 jam, no commitment) untuk memetakan kondisi proteksi data Anda saat ini dan area prioritas. Hubungi tim PARAMA via halaman kontak atau telepon kantor kami. Whitepaper teknis tersedia atas permintaan untuk decision-maker yang ingin deep-dive ke arsitektur Digital Guardian sebelum diskusi awal.
—
Author: Tim PARAMA Solusi + reviewed oleh Banana Digital Boost SEO team
Schema deployed via mu-plugin: Article (Yoast) + FAQPage +